Почему несколько настроек меняют поведение телефона — и вашу безопасность
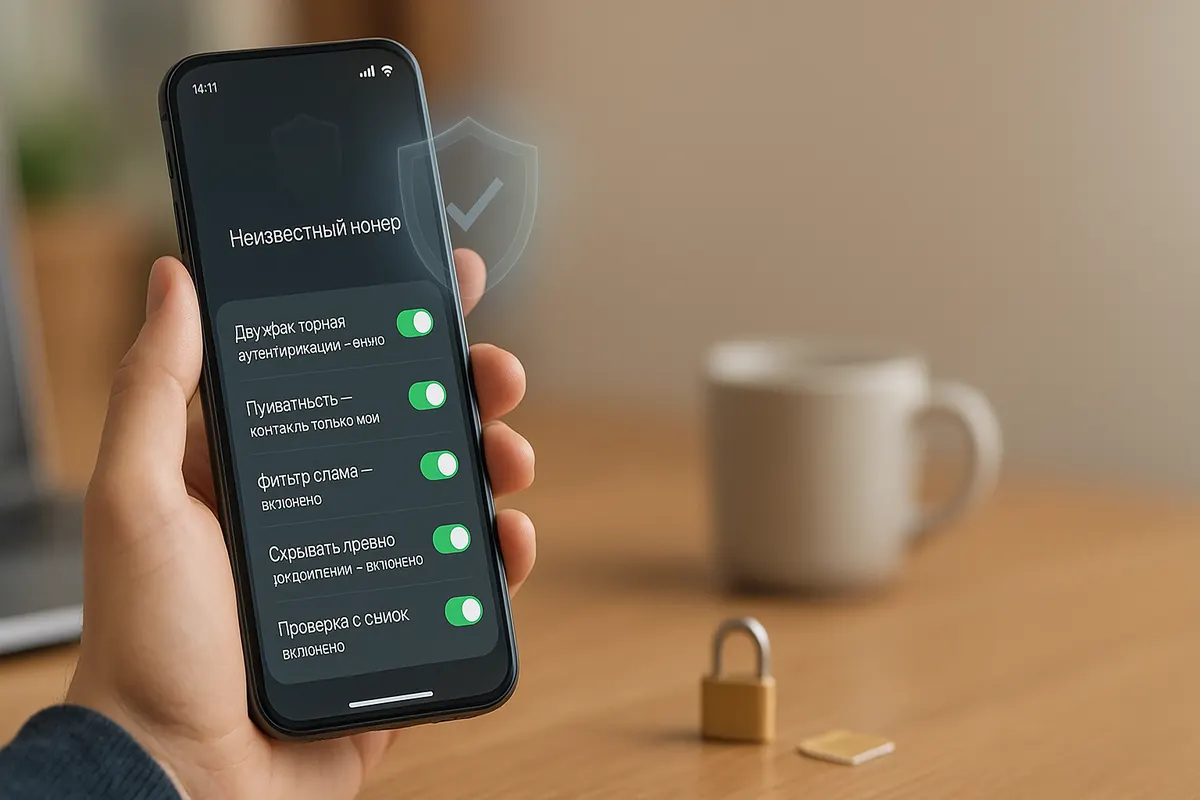
Большинство атак на пользователей не тянут на «кибертриллер»: это перехваты СМС, подбор коротких PIN-кодов, доступ к уведомлениям на экране блокировки, вход через забытые «активные сессии». Усилив пару узлов, вы резко повышаете безопасность телефона и общую личную безопасность онлайн. Важно не только «что включить», но и как выстроить привычки: телефон должен вести себя так, чтобы даже в стрессовой ситуации не подсказывать злоумышленнику ответы.
Экран блокировки: сделать устройство «немым» для посторонних
Экран блокировки — витрина вашего дня. Если на ней видны коды, темы переписки и имена контактов, половина работы за мошенника уже сделана. Переведите устройство в режим «ничего лишнего»: длинный PIN, биометрия для удобства и скрытые превью сообщений. Тогда даже украденный или потерянный телефон не выдаст критичные детали за первые минуты — именно тогда чаще всего и происходят попытки взлома.
- Длинный PIN/пароль (6–8+ символов) + Face/Touch ID.
- Автоблокировка 30–60 секунд, чтобы «окно возможностей» было минимальным.
- Превью уведомлений — «только если разблокировано».
Двухфакторная аутентификация: переехать с СМС на приложения
СМС удобны, но уязвимы: SIM-swap, переадресация, доступ к истории сообщений на украденном устройстве. Перенесите 2FA в приложения-аутентификаторы (TOTP) — коды генерируются локально и не путешествуют по сети. Там, где доступно, добавляйте аппаратные ключи или passkeys — это заметно повышает планку для атакующего.
- Включите 2FA в почте, облаке, соцсетях, мессенджерах.
- Используйте аутентификатор вместо СМС; сохраните резервные коды.
- Для критичных сервисов рассмотрите passkeys/ключи безопасности.
SIM и номер: закрыть «дверь», через которую часто заходят
Захват номера даёт злоумышленнику коды из СМС и возможность сброса пароля. Поставьте PIN на SIM, договоритесь с оператором о секретном слове и запрете «удалённой замены SIM» без личного визита/пароля. Это простая бумажная бюрократия, которая ломает сценарий быстрой кражи аккаунтов.
- SIM-PIN активен и неочевиден.
- У оператора: секретное слово и запрет на дистанционную замену SIM.
- По возможности используйте eSIM (сложнее «подменить» физически).
WhatsApp: три галочки, которые решают многое
WhatsApp часто становится «первой точкой входа» — его номер знают все. Закройте базовые риски: включите двухшаговую проверку, зашифруйте облачные копии и ограничьте видимость профиля. В результате даже при краже телефона злоумышленнику будет сложнее «переехать» на новый аппарат.
- Двухшаговая проверка (6-значный PIN).
- Шифрованные резервные копии (отдельный пароль).
- Приватность: фото/статус/Last Seen — «Мои контакты» или «Никто».
- Блокировка приложения по Face/Touch ID.
Telegram: закрыть «дверцы», о которых часто забывают
У Telegram много «силы», но и зон риска. Проверьте активные сессии: нередко старый ноутбук или планшет всё еще авторизован. Включите двухэтапную аутентификацию с паролем и резервной почтой, а для чувствительных разговоров используйте «секретные чаты» и автоудаление — пусть риски уменьшаются вместе со сроком хранения.
- Двухэтапная аутентификация + резервный e-mail.
- Закрыть лишние «Активные сессии».
- Приватность номера: скрыть от всех, запретить поиск по номеру.
- Секретные чаты + автоудаление в важных диалогах.
- Код-пароль/Face ID на запуск приложения.
Разрешения приложений: телефон должен «спрашивать чаще»
Ваши приложения — как гости в доме: не всем нужен доступ ко всем комнатам. Пересмотрите разрешения, особенно к камере, микрофону, контактам, SMS и уведомлениям. Запретите «показывать поверх других окон» для сомнительных программ — это часто используют для фишинга и подмены интерфейса.
- Камера/микрофон/контакты — только «по запросу».
- Отзыв разрешений у приложений, которыми давно не пользуетесь.
- В Android — включён Play Protect; в iOS — контроль «Отслеживания».
Обновления, источники установки и «не ставьте то, что прислали в чат»
Обновления закрывают свежие уязвимости, а официальные магазины снижают риск подделок. Если приложение «прислали по ссылке», это почти всегда плохая идея. Проверяйте разработчика, не ставьте клоны (особенно банковских и популярных мессенджеров), избегайте сторонних профилей конфигурации.
- ОС и приложения — обновляются автоматически.
- Установка — только из официальных магазинов.
- Осторожно с «приглашениями» поставить APK/профиль «для ускорения».
Резервные копии и «Найти устройство»: план «Б», когда что-то пошло не так
Иногда безопасность — это быстро «попрощаться» с устройством. Включите «Найти iPhone/Найти устройство» и удалённое стирание. Убедитесь, что бэкапы зашифрованы и действительно содержат то, что важно: фото, заметки, пароли (через менеджер), историю чатов, если это критично для работы.
- «Найти устройство» включено; локация обновляется.
- Шифрованные бэкапы в iCloud/Google Drive; проверен состав копий.
- Резервные контакты для восстановления доступа (почта/номер, который не «светится»).
Публичные сети, Bluetooth и «удобства», которые дорого стоят
Автоподключение к Wi-Fi удобно, но опасно: «клонированные» сети встречаются в кафе и аэропортах. Отключайте автоподключение, используйте VPN, держите Bluetooth/NFC/AirDrop выключенными по умолчанию. Телефон не должен «кричать» о себе всем вокруг.
- Wi-Fi — только вручную; для публичных — VPN.
- Bluetooth/NFC — выключены, AirDrop — «Только контакты».
- Зарядка — от своей розетки/пауэрбанка, а не чужого USB.
Как превратить настройки в привычки
Без привычек даже лучшие настройки «рассыпаются». Заведите ритуал: раз в месяц проверять активные сессии и разрешения; раз в квартал — менять главный пароль к менеджеру паролей и ревизовать 2FA; после каждой поездки — чистить временные подключения и кэш. Это занимает минуты, но возвращает ощущение контроля.
Быстрый «пятиминутный план» на сегодня
- Длинный PIN, автоблокировка 30–60 сек, скрыть превью уведомлений.
- Включить 2FA в почте/облаке/мессенджерах, поставить аутентификатор.
- SIM-PIN + секретное слово у оператора.
- Закрыть лишние «Активные сессии» в Telegram/WhatsApp.
- Проверить разрешения: камера/микрофон/контакты — только по запросу.
- Включить «Найти устройство» и проверить, что бэкап зашифрован.
Часто задаваемые вопросы
Как защитить телефон от мошенников?
Включите двухфакторную аутентификацию, не переходите по ссылкам из СМС, не диктуйте коды из сообщений, поставьте PIN на SIM.
Что делать при звонке «из банка»?
Положите трубку и перезвоните в банк по номеру с карты. Настоящий банк не просит коды, пароли и переводы «на безопасный счёт».
Нужна ли двухфакторная аутентификация?
Да, это базовая защита: даже зная пароль, злоумышленник не войдёт без второго кода. Включите в мессенджерах и почте.
Как не потерять доступ к WhatsApp или Telegram?
Включите двухэтапную проверку с PIN и никому не сообщайте коды подтверждения — именно по ним угоняют аккаунты.
Что делать, если аккаунт взломали?
Сразу восстановите доступ через двухэтапную проверку, смените пароли и предупредите контакты — от вашего имени могут просить деньги.
Помогает ли охрана с цифровой безопасностью?
В рамках личной охраны и защиты репутации мы даём рекомендации по безопасности связи и данных клиента.